В ночь на 2 ноября хакеры взломали мобильное приложение МЧС России и распространили через него ложные предупреждения о якобы запущенных по территории страны ядерных боеголовках. Аналогичные сообщения появились в официальных региональных каналах ведомства и оперативных штабов. МЧС подтвердило кибератаку. Примерно за три часа до начала российской рассылки аналогичному взлому подверглось украинское приложение «Воздушная тревога».
Около 02:45 по московскому времени пользователям приложения МЧС начали поступать уведомления о запуске ядерных боеголовок на носителях P1-SUN. Авторы сообщений призывали россиян запастись едой на три недели и укрыться в подвалах. Текст сопровождался нецензурными выражениями. Одинаковые предупреждения появились как минимум в десяти регионах, включая Санкт-Петербург, Московскую, Нижегородскую, Тюменскую, Тульскую, Челябинскую и Белгородскую области, Пермский и Ставропольский края, а также Башкортостан. Публикации распространялись в том числе через ведомственные каналы в мессенджерах Max и Telegram.
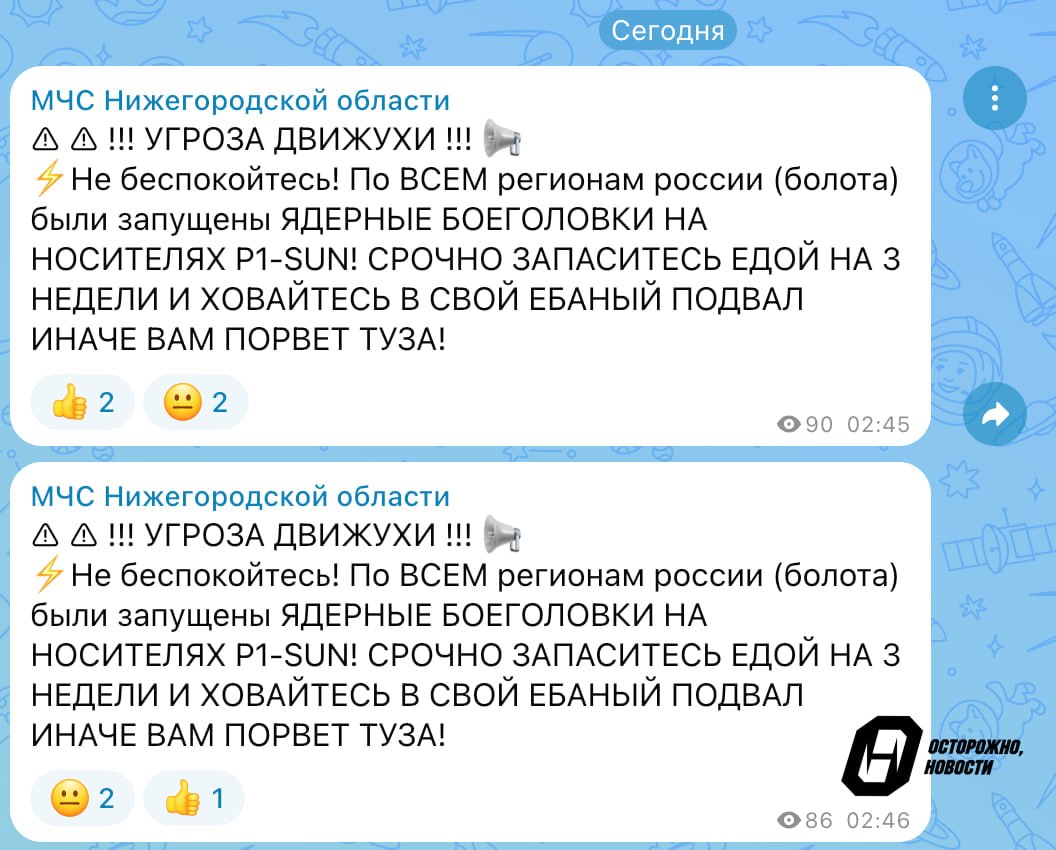
Упомянутый хакерами P1-SUN действительно существует, однако это не носитель ядерного оружия, а украинский дрон-перехватчик компании SkyFall, предназначенный для уничтожения российских ударных беспилотников, в том числе «Шахедов». Представители производителя рассказывали об этой разработке «Украинской правде» еще в феврале 2026 года.
В МЧС России сообщили, что специалисты устраняют уязвимость мобильного приложения и восстанавливают его работу. При этом ведомство утверждает, что кибератака не затронула основную систему оповещения населения. Сирены, громкоговорители, СМС-рассылка, теле- и радиовещание, по данным министерства, работают в штатном режиме. Мобильное приложение в МЧС называют вспомогательным каналом информирования. Число пользователей, которые получили ложные предупреждения, и технические подробности взлома ведомство не привело.
Систему оповещения взломали и в Украине
За несколько часов до этого, вечером 1 ноября, хакеры атаковали украинское приложение «Воздушная тревога». Согласно данным сервиса eTryvoga, первые ложные предупреждения появились около 22:48 по киевскому времени — примерно за три часа до начала рассылки в России. Пользователям поступали сообщения о радиационной и химической опасности, угрозе уличных боев в Киеве и якобы готовящемся ударе российской ракетой «Орешник».
Разработчики украинского приложения подтвердили несанкционированное вмешательство в его работу и временно отключили push-уведомления. Разработчикам eTryvoga пришлось временно прекратить автоматическую передачу предупреждений. Позднее оба сервиса начали восстанавливать работу. Украинская Государственная служба по чрезвычайным ситуациям сообщила, что общегосударственная система оповещения продолжает работать.
Кто стоит за двумя кибератаками, неизвестно. Несмотря на схожесть ложных предупреждений и небольшой промежуток между инцидентами, подтверждений того, что взломы в России и Украине организовали одни и те же люди, пока нет.
Ранее хакеры уже вмешивались в работу российских каналов экстренного оповещения. В феврале 2023 года в нескольких регионах России и в аннексированном Крыму по радио и телевидению прозвучали ложные предупреждения о воздушной тревоге. Тогда МЧС объяснило произошедшее взломом серверов. Впоследствии The Insider писал, что, по данным «Ведомостей», злоумышленники подменили сигнал со спутника «Ямал-402», принадлежащего компании «Газпром космические системы».
Хакеры взломали приложение МЧС и разослали россиянам сообщения о ядерном ударе. За три часа до этого был атакован украинский сервис тревог

Хакеры взломали приложение МЧС и разослали россиянам сообщения о ядерном ударе. За три часа до этого был атакован украинский сервис тревог
В ночь на 2 ноября хакеры взломали мобильное приложение МЧС России и распространили через него ложные предупреждения о якобы запущенных по территории страны ядерных боеголовках. Аналогичные сообщения появились в официальных региональных каналах ведомства и оперативных штабов. МЧС подтвердило кибератаку. Примерно за три часа до начала российской рассылки аналогичному взлому подверглось украинско…
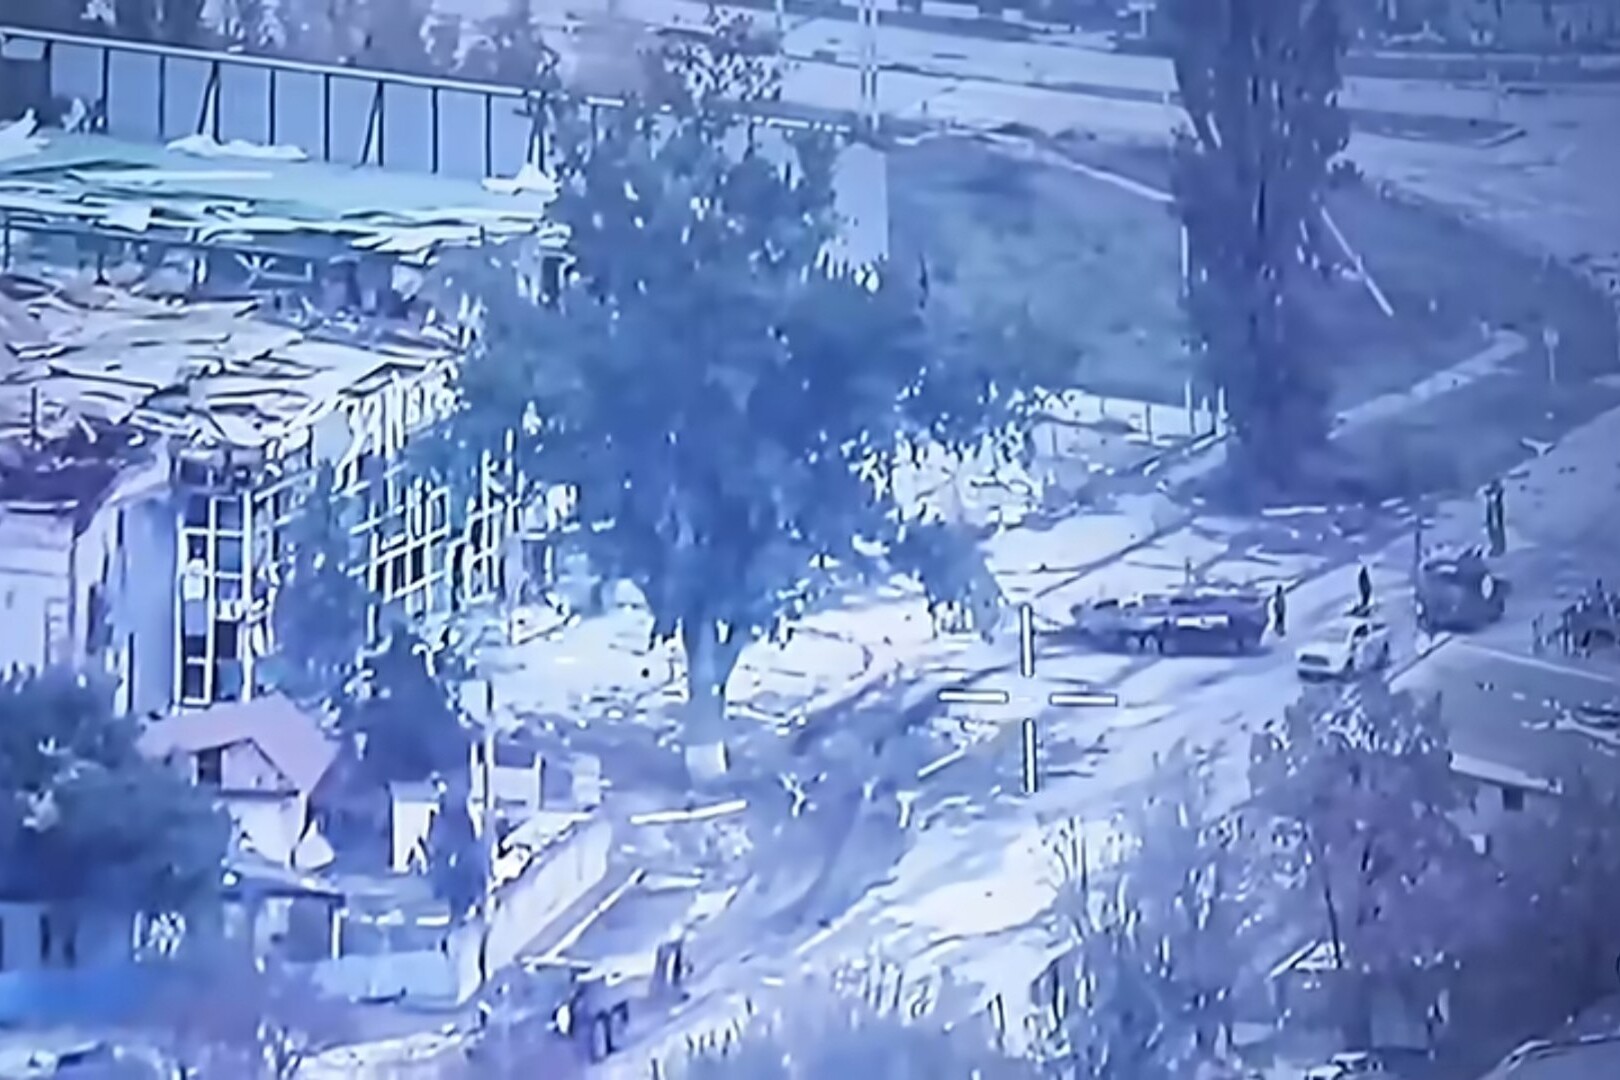
Россия стянула технику и провела ротацию военных в оккупированных Олешках во время режима прекращения огня — Sky News
Россия использовала прекращение огня в оккупированных Олешках Херсонской области для усиления своих позиций в этом районе. Об этом заявил Генеральный штаб ВСУ. Британский телеканал Sky News опубликовал кадры, на которых видно, как российские войска под прикрытием гуманитарной паузы завозят в город тяжелую технику и боеприпасы, а также проводят ротацию личного состава.
Более 700 членов СДПГ подписали письмо против создания коалиционного правительства в Берлине с «Левыми». Переговоры стартуют 2 ноября
Сотни членов Социал-демократической партии Германии (СДПГ) подписали открытое письмо против создания в Берлине правящей коалиции в составе «Левых», СДПГ и партии «Союз 90/Зеленые». К вечеру 1 ноября под требованием подписались более 700 социал-демократов, включая депутатов Бундестага и бывших высокопоставленных чиновников. Ранее кандидат в бургомистры Берлина от «Левых» Элиф Эральп попала в ска…
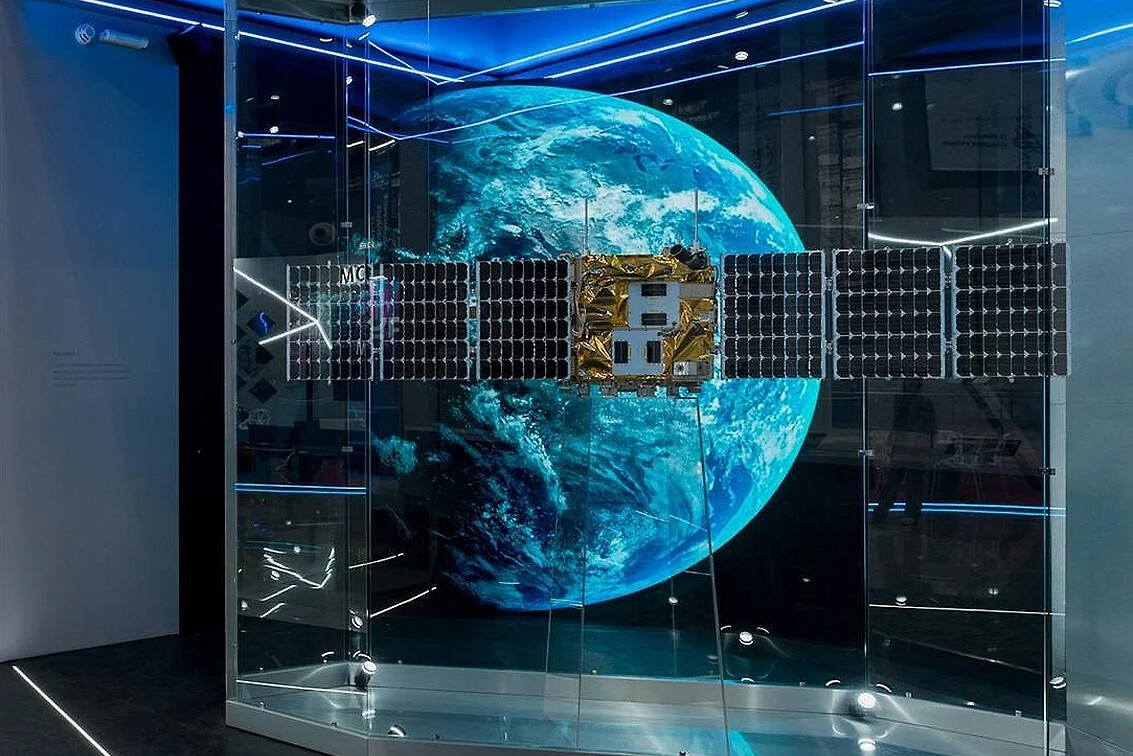
Российский аналог Starlink потерял второй спутник за семь месяцев из 32 запущенных аппаратов
Российский спутник связи «Рассвет-3» № 17, запущенный 19 июля в рамках проекта по созданию отечественного аналога Starlink, сошел с орбиты спустя чуть более трех месяцев, обнаружил The Insider. Это следует из данных американского каталога космических объектов CelesTrak. Аппарат принадлежал группировке «Рассвет», которую разворачивает российская компания «Бюро 1440». Это уже вторая потеря среди …