Как работает «червь» Stuxnet
Stuxnet — это вредоносная компьютерная программа (англ. malware) являющаяся ключевым инструментом таргетированной кибератаки (англ. advanced persistent threat, APT), произведенной на иранском заводе, занимающемся обогащением урана. Это был очень нетривиальный и нашумевший кейс, который повлиял не только на индустрию кибербезопасности в тот период времени, но и имел политические последствия во взаимоотношениях стран Запада (прежде всего, США и Израиля) и Ирана.
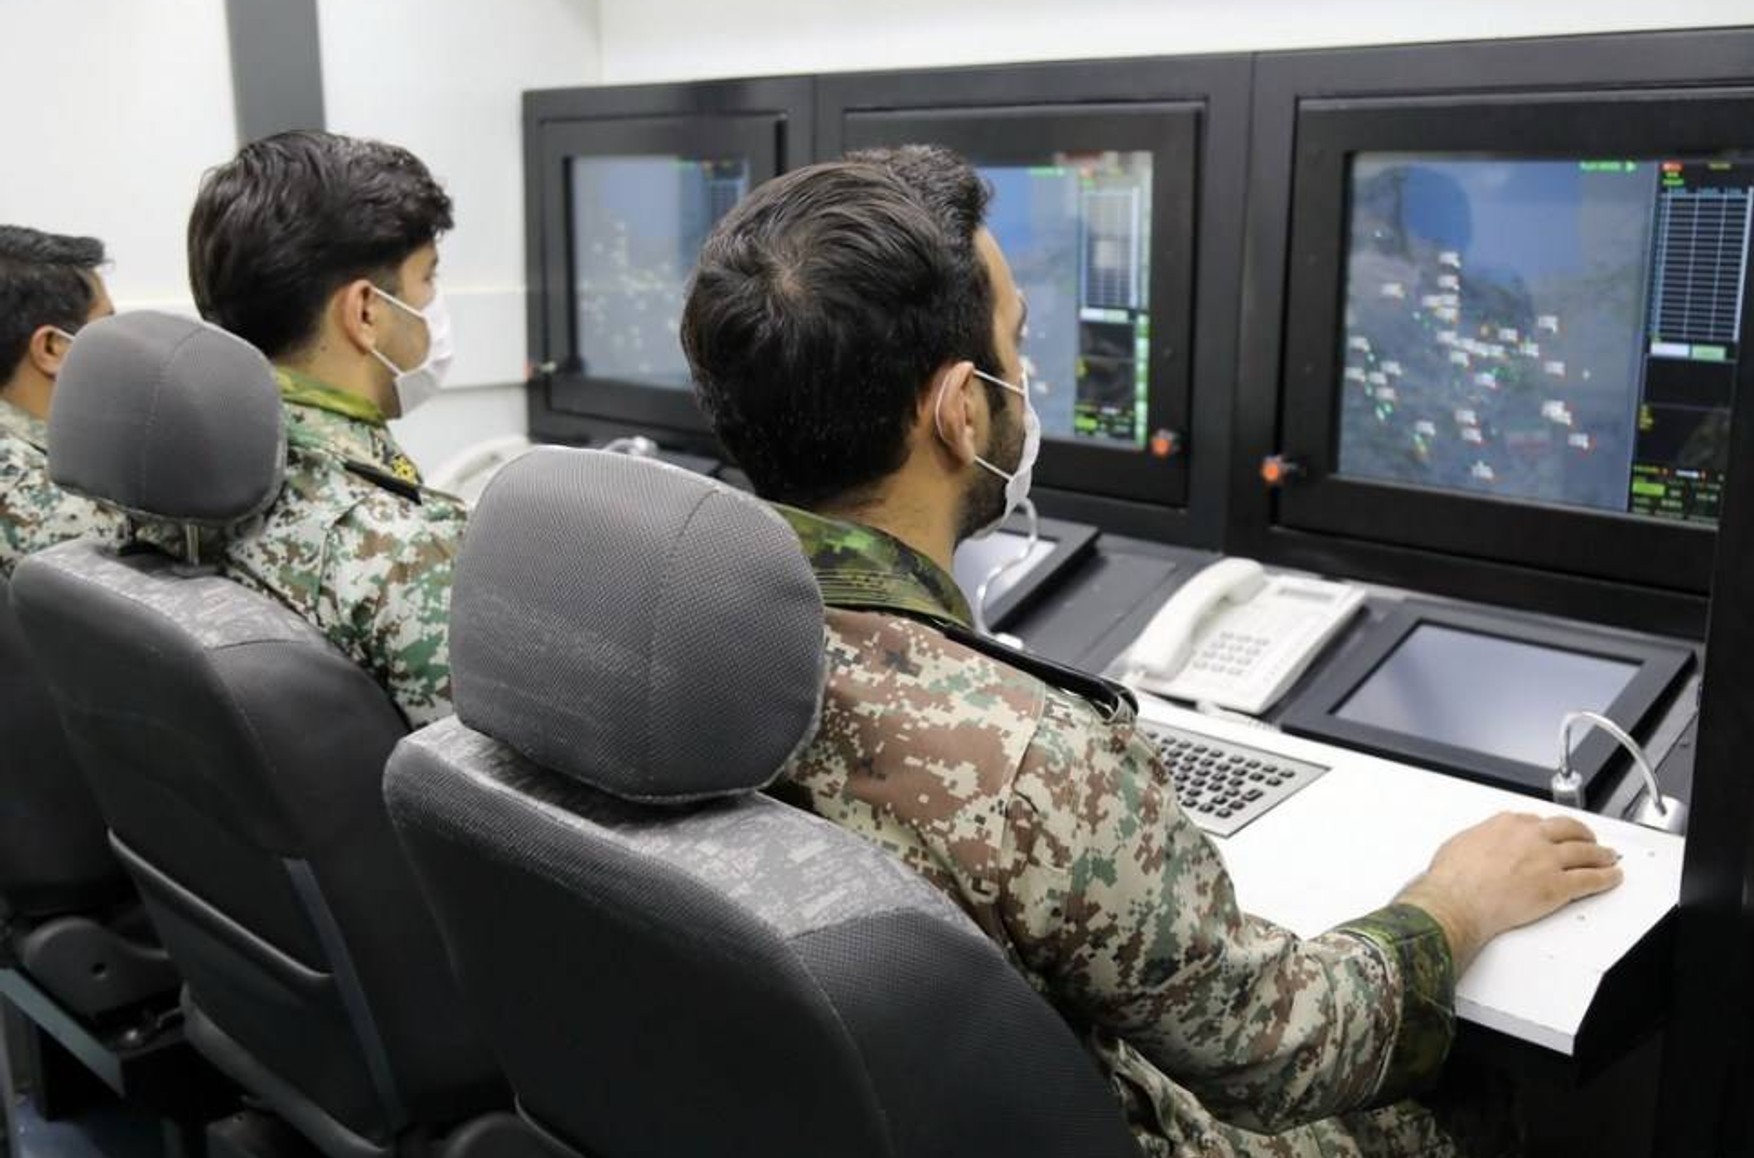
Как стало известно из расследования инцидента, Stuxnet был загружен в сетевую инфраструктуру (сервера, автоматизированные рабочие места операторов, хранилища данных и сети передачи) автоматизированной системы управления технологическим процессом (АСУ ТП и англ. SCADA) иранского ядерного комплекса. Простым языком — вредоносный код попал на компьютеры, управляющие технологическим циклом обогащения ядерного материала.
Программа установила неверные технические параметры работы ключевых агрегатов завода: скорости вращения вала центрифуг, датчиков давления, температуры, системы вентиляции и охлаждения — в результате чего оборудование стало работать во внештатном режиме и впоследствии через какое-то время вышло из строя. Проблема заключалась в том, что агрегаты из-за неверной конфигурации стали выполнять физические действия, которые невозможно было исправить на программном уровне. Поврежденное оборудование оказалось очень дорогостоящим, и его замена потребовала большого количества времени.
Это всё полностью парализовало работу завода на долгое время. Фактически произошедшее было эквивалентно ракетной атаке или диверсии с большим количеством взрывчатки, произведенной в комплексе. Говоря о последствиях этой кибератаки, можно вспомнить слова госсекретаря США Хиллари Клинтон в 2011 году, которая откровенно заявила, что проект по разработке вируса Stuxnet оказался успешным и иранская ядерная программа будет отброшена на несколько лет назад. Иранцам пришлось избавиться от 1 тысячи центрифуг для обогащения уранового топлива, пораженных Stuxnet.
Если вдаваться в технические детали кибератаки, то вредонос Stuxnet использовал недокументированные возможности операционной системы Windows (что также иногда называют «программной закладкой», или на англ. backdoor), которая была установлена на всех управляющих компьютерах и автоматизированных рабочих местах операторов завода. Это позволило обойти все стандартные средства защиты и получить полный доступ к технологическому оборудованию.
Усугубляло ситуацию то, что уязвимость ПО получила классификацию уязвимости нулевого дня, — то есть для нее на момент обнаружения не был доступен пакет обновления от разработчика, то есть от Microsoft.
Хотя на текущий день существует несколько версий появления Stuxnet, одна из вероятных говорит о том, что в ОС Windows компанией-разработчиком изначально закладывались такие лазейки в программном коде, которые в случае критической необходимости могли быть использованы национальными спецслужбами для проведения кибердиверсии. Это негативно повлияло на Microsoft, дав широкой общественности дополнительный повод подозревать ее в связях с АНБ или ЦРУ. Именно этот инцидент значительно повлиял на ускоренный выход на рынок продуктов, нацеленных на защиту АСУ ТП (SCADA), изменения подхода к управлению уязвимостями ПО и необходимости сертификации ПО, используемого для критически важной инфраструктуры.
Проводились ли подобные кибератаки впоследствии
То, что произошло в Иране, — пожалуй, самый известный и громкий кейс кибердиверсии, в котором использовалось вредоносное программное обеспечение, использующее уязвимость нулевого дня для атаки на критически важную инфраструктуру. Причем это был показательный кейс, настоящий успех той стороны, которая подготовила и провела операцию. Такие кибероперации требуют большого количества времени на подготовку, штат лучших специалистов в своей области, существенный бюджет и большое материальное обеспечение. Это под силу только государственным структурам или хакерским группировкам мирового уровня.
Результат должен стоить всех вложенных в него усилий. Поэтому атаки такого рода — довольно редкие явления. Но это не значит, что таких киберопераций больше не проводится.
Скорее всего, мы просто не читаем о них в новостях. И тому есть несколько причин. Во-первых, не все кейсы получают громкую огласку, часть из них сознательно «заминаются» — ведь это существенный удар по репутации компании и стоимости ее акций на бирже. Во-вторых, с 2010 года на рынке появился класс продуктов безопасности, которые предусматривают превентивную защиту от атак, связанных с уязвимостью нулевого дня. Программное обеспечение, используемое в госорганах и критической инфраструктуре, теперь проходит обязательную сертификацию на предмет обнаружения недокументированных возможностей, а сетевой периметр систематически должен проходить проверку «тестированием на проникновение» (англ. penetration test).
Это усложняет и удорожает процесс подготовки к проведению кибератак, а в некоторых случаях делает их невозможными. Однако уязвимости нулевого дня и вредоносное программное обеспечение не редкость в современном мире. Их использование — большая головная боль для экспертов по кибербезопасности.
Так, например, в 2014 году в Германии жертвой атаки стал один из металлургических заводов. Хакеры, применив социальную инженерию, получили доступ к компьютеру одного сотрудника, а далее через него — к внутренней сети системы управления. В результате этого стало невозможным выключить одну из плавильных домен (печей), что нанесло огромный ущерб предприятию. Другой случай связан с атакой на электросеть Украины, которая произошла в 2015 году. В результате свыше 600 тысяч жителей на какое-то время остались без электричества.
С учетом того, что информационные системы сегодня стали в том числе и полем боя, мы можем всё чаще и чаще слышать о применении кибероружия. И, судя по тем тенденциям, что сейчас происходят в мире, мы скоро снова увидим громкие кейсы в этой сфере.

Глава ЕЦБ Кристин Лагард досрочно уйдет в отставку 7 февраля, чтобы свободно высказываться о политике
Глава Европейского центробанка Кристин Лагард заявила, что уходит с поста досрочно, чтобы получить возможность публично говорить о политике. Об этом она рассказала журналистам во Франкфурте 29 октября, после того как объявила об отставке с 7 февраля, передает Bloomberg. Ее мандат истекал только в октябре 2027 года.
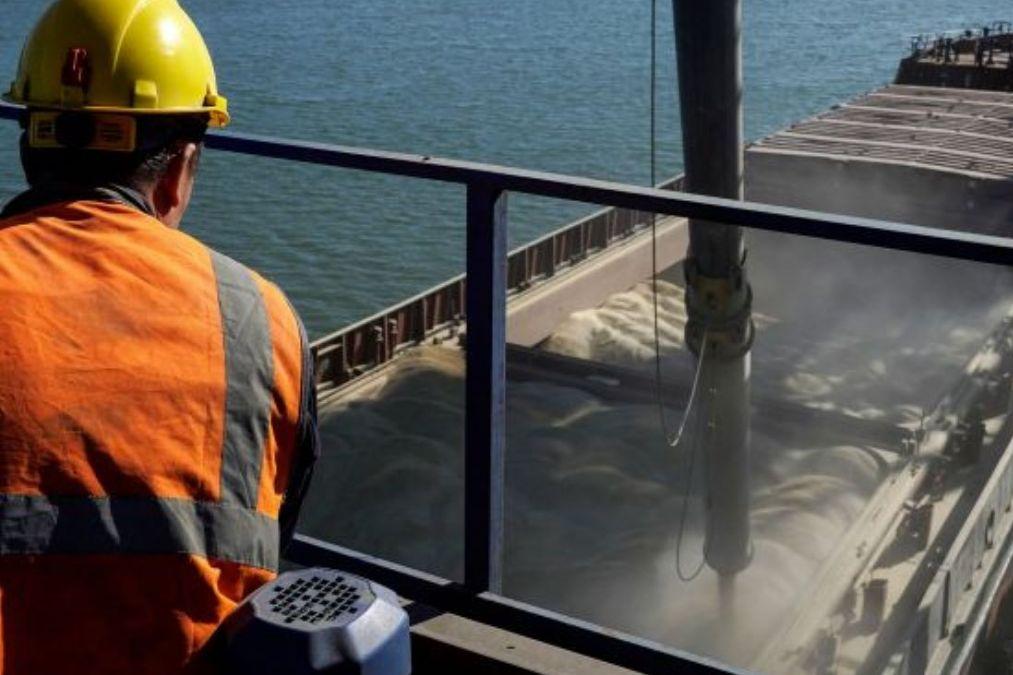
Россия впервые с июля разрешила зерновозам выйти из Азовского моря. Экспорт зерна начали перенаправлять через Арктику
Российские власти впервые с июля разрешили судам с зерном покинуть Азовское море после нескольких месяцев ограничений на фоне атак на порты и судоходство в регионе. Временное разрешение получили зерновозы из портов Темрюк и Кавказ, сообщает Bloomberg со ссылкой на три источника, знакомых с ситуацией. По меньшей мере одно судно уже прошло через Керченский пролив в Черное море.
Google и Meta сопротивляются требованиям ICE о передаче данных пользователей, критикующих миграционную политику Трампа
Крупнейшие технологические компании США стали активнее оспаривать требования Иммиграционной и таможенной полиции США (ICE) о предоставлении данных пользователей, критикующих миграционную политику Дональда Трампа. Компании опасаются расследований со стороны демократов в случае, если те усилят позиции в Конгрессе после промежуточных выборов, сообщает The Wall Street Journal.
Республика Марий Эл урезала выплату добровольцам — почти в шесть раз, до 400 тысяч рублей
Глава Марий Эл Юрий Зайцев подписал указ, который снижает региональную единовременную выплату за контракт с Минобороны с 2,3 млн до 400 тыс. рублей, обнаружил The Insider. Новый размер действует для тех, кто подписал контракт 29 октября или позже. Тем, кто успел до 28 октября, заплатят по прежней ставке.